GR
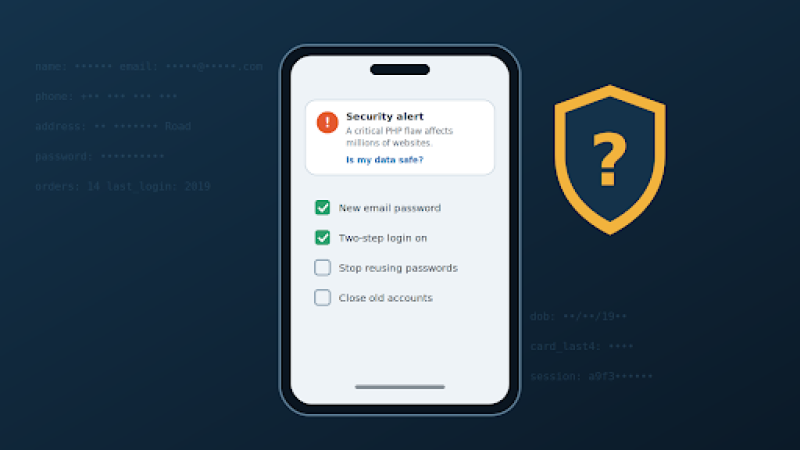
Ένα σοβαρό κενό ασφάλειας στον κυβερνοχώρο στη γλώσσα προγραμματισμού PHP έχει θέσει σε κίνδυνο εκατομμύρια ιστότοπους. Δείτε τι σημαίνει αυτό για τα προσωπικά σας δεδομένα και τι μπορείτε να κάνετε για να το αντιμετωπίσετε.
Για τις περισσότερες από τις μεγάλες υπηρεσίες που χρησιμοποιείτε καθημερινά, σχεδόν σίγουρα ναι. Οι τράπεζες, οι πάροχοι ηλεκτρονικού ταχυδρομείου και τα μεγάλα ηλεκτρονικά καταστήματα διαθέτουν ομάδες ασφαλείας, των οποίων η δουλειά είναι να αντιδρούν γρήγορα σε προειδοποιήσεις όπως αυτή, ενώ πολλές από αυτές χρησιμοποιούν υπηρεσίες όπως το Cloudflare, το οποίο έθεσε σε εφαρμογή μέτρα προστασίας κατά αυτού του ελαττώματος της PHP εννέα ώρες πριν αυτό γίνει δημόσια γνωστό.
Η ειλικρινής απάντηση για όλα τα υπόλοιπα είναι: εξαρτάται από τον ιστότοπο, και δεν μπορείτε να το καταλάβετε από έξω. Ο κίνδυνος που διατρέχετε συνοψίζεται σε ένα ερώτημα που δεν μπορείτε να ελέγξετε μόνοι σας: μήπως οι διαχειριστές κάθε ιστότοπου που έχετε χρησιμοποιήσει επιδιόρθωσαν τους διακομιστές τους εγκαίρως;
Αυτό ακούγεται ανησυχητικό, αλλά υπάρχουν πολλά που μπορείτε να κάνετε για να βεβαιωθείτε ότι, ακόμη και αν παραβιαστεί ένας ιστότοπος, η ζημιά θα περιοριστεί εκεί. Αυτό είναι το θέμα του υπόλοιπου οδηγού.
Η γλώσσα προγραμματισμού PHP δημιουργεί αθόρυβα τις σελίδες ενός τεράστιου μεριδίου των ιστότοπων παγκοσμίως, συμπεριλαμβανομένων των περισσότερων ιστότοπων που έχουν δημιουργηθεί με το WordPress. Στις 21 Οκτωβρίου, οι δημιουργοί της ανακοίνωσαν ένα κρίσιμο κενό ασφάλειας στον κυβερνοχώρο, με το παρατσούκλι PHP2Shell, και κυκλοφόρησαν μια επιδιόρθωση. Η Cloudflare είχε ήδη αναπτύξει μέτρα προστασίας εννέα ώρες νωρίτερα, στο πλαίσιο της συντονισμένης αντίδρασης.
Το σχέδιο ήταν να κρατηθούν μυστικές οι λεπτομέρειες μέχρι να είναι έτοιμη η επιδιόρθωση. Δεν πέτυχε: η είδηση διέρρευσε μια μέρα νωρίτερα και οι εγκληματίες ενήργησαν γρήγορα.
Ο Matthew Prince, διευθυντής της εταιρείας υποδομών διαδικτύου Cloudflare, έγραψε στο X ότι η εταιρεία εντόπισε «χιλιάδες» απόπειρες εκμετάλλευσης των ευπαθειών της PHP σε όλο το δίκτυό της κατά τις 10 ώρες πριν από τη δημόσια ανακοίνωση. «Ο αριθμός αυτός εκτοξεύθηκε σε δεκάδες χιλιάδες μέσα σε 45 λεπτά μετά την ανακοίνωση.» (μέσω BBC News live)
Η Amazon αναφέρει ότι εντόπισε μια απόπειρα ακόμη νωρίτερα, στις 17 Οκτωβρίου, τέσσερις ημέρες πριν από την ανακοίνωση. Με άλλα λόγια, δεν πρόκειται για θεωρητικό κίνδυνο. Οι επιτιθέμενοι προσπαθούν ενεργά να το εκμεταλλευτούν.
Δεν πρόκειται για ένα σφάλμα που απλώς θέτει εκτός λειτουργίας έναν ιστότοπο. Ο Άλαν Γούντγουορντ, καθηγητής στο Κέντρο Κυβερνοασφάλειας του Σάρρεϋ, δήλωσε στην εκπομπή «Today» του BBC Radio 4 ότι τα ελαττώματα αυτά σημαίνουν ότι ένας εισβολέας μπορεί να «εισάγει τον δικό του κώδικα στον διακομιστή ιστού» και «ουσιαστικά να κάνει ό,τι θέλει».
Ανέφερε ότι αυτό μπορεί να περιλαμβάνει:
Όσον αφορά την έκταση του προβλήματος, το χαρακτήρισε σοβαρό, αναφέροντας ότι θα μπορούσε να επηρεάσει «περίπου 30 εκατομμύρια ιστότοπους»
Αυτό το θέμα με την «πίσω πόρτα» είναι σημαντικό για εσάς. Ένας ιστότοπος που εγκαθιστά την επιδιόρθωση σήμερα μπορεί να έχει παραβιαστεί τις προηγούμενες ημέρες. Οι ερευνητές της Amazon συμβουλεύουν να διεξαχθούν έλεγχοι από τις 17 Οκτωβρίου και μετά, όχι από την ημερομηνία της ανακοίνωσης. Επομένως, μπορεί να περάσουν εβδομάδες μέχρι να αποκαλυφθούν ορισμένες παραβιάσεις.
Το τι θα μπορούσε να υποκλέψει ένας εισβολέας εξαρτάται από τα στοιχεία που διατηρούσε κάθε ιστότοπος για εσάς. Συνήθως αυτό σημαίνει:
Οι ιστότοποι που διατρέχουν τον μεγαλύτερο κίνδυνο δεν είναι οι γνωστοί. Πρόκειται για μικρά καταστήματα, λέσχες, φόρουμ και ιστολόγια, που συχνά δημιουργήθηκαν πριν από χρόνια και σπάνια συντηρούνται, επειδή πολλά από αυτά χρησιμοποιούν παλιές εκδόσεις του PHP που δεν έλαβαν ποτέ επίσημη επιδιόρθωση.
Συχνά δεν θα το καταλάβετε αμέσως. Σημάδια που πρέπει να προσέξετε τις επόμενες εβδομάδες:
Δεν μπορείτε να διορθώσετε τους ιστότοπους άλλων, αλλά μπορείτε να περιορίσετε τις επιπτώσεις που μπορεί να έχει για εσάς μια παραβίαση σε οποιονδήποτε από αυτούς.
Το κενό ασφαλείας στο PHP είναι σοβαρό και οι επιτιθέμενοι το εκμεταλλεύτηκαν μέσα σε λίγες ώρες. Ωστόσο, δεν είστε ανίσχυροι. Οι περισσότεροι από τους σημαντικούς λογαριασμούς σας διαχειρίζονται εταιρείες που αντιδρούν γρήγορα, και τα παραπάνω μέτρα σημαίνουν ότι ακόμα και αν παραβιαστεί ένας μικρότερος ιστότοπος που χρησιμοποιήσατε κάποτε, το email σας, η τράπεζά σας και τα χρήματά σας παραμένουν ασφαλή.
Μην ανησυχείτε τόσο για το αν κάθε ιστότοπος που έχετε χρησιμοποιήσει ποτέ είναι ασφαλής. Εστιάστε στο να βεβαιωθείτε ότι κανένας από αυτούς δεν κατέχει το κλειδί για τους υπόλοιπους.
Ο Adam Collins είναι ερευνητής στον τομέα της κυβερνοασφάλειας στο ScamAdviser και δραστηριοποιείται υπό ψευδώνυμο για λόγους προστασίας της ιδιωτικής ζωής και ασφάλειας. Με πάνω από τέσσερα χρόνια εμπειρίας στην πρώτη γραμμή του ψηφιακού κόσμου, ειδικεύεται στο να μετατρέπει πολύπλοκες απειλές σε πρακτικές συμβουλές. Η αποστολή του: να αποκαλύπτει προειδοποιητικά σημάδια, ώστε να μπορείτε να περιηγείστε στο διαδίκτυο με σιγουριά.